ITSAppUsesNonExemptEncryption: export compliance en App Store Connect
Guía ES-CO de ITSAppUsesNonExemptEncryption y el cumplimiento de exportación (export compliance) en App Store Connect: cifrado exento vs. no exento, qué documentación pide Apple (CCATS, declaración francesa), cómo resolver Missing Compliance y dónde poner la clave en Xcode, Flutter, React Native y Expo.
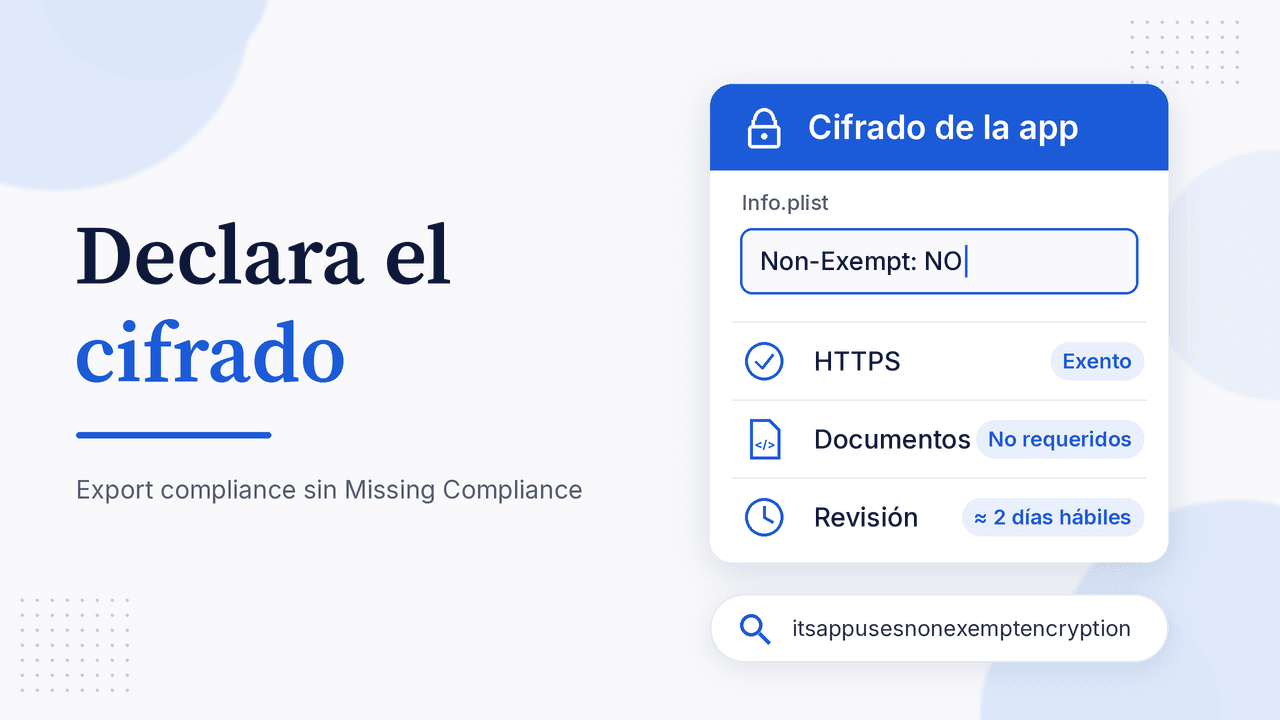
Subiste la build, App Store Connect dice que todo salió bien y, aun así, en TestFlight aparece Missing Compliance. La causa casi siempre es la misma: falta declarar el cifrado de tu app con la clave ITSAppUsesNonExemptEncryption del Info.plist, o responder el cuestionario de cumplimiento de exportación (export compliance). En esta guía verás qué significa esa clave, cuándo va en NO y cuándo en YES, qué documentación pide Apple en cada caso y dónde ponerla si trabajas con Xcode, Flutter, React Native o Expo.
Qué es ITSAppUsesNonExemptEncryption
ITSAppUsesNonExemptEncryption es una clave booleana del Info.plist que le dice a Apple si tu app usa cifrado no exento. En la pestaña Info del target de Xcode aparece con el nombre legible App Uses Non-Exempt Encryption.
¿Por qué existe? Según la documentación de Apple, cuando subes tu app a TestFlight o al App Store la envías a un servidor en Estados Unidos. Si la distribuyes fuera de EE. UU. o Canadá, queda sujeta a las leyes de exportación de ese país sin importar dónde esté registrada tu empresa. Y si la app usa, contiene o implementa cifrado, eso cuenta como exportación de software de cifrado. Da igual que publiques desde Colombia o México: la regla aplica.
Si no incluyes la clave, App Store Connect te hace el cuestionario de cifrado cada vez que subes una versión nueva, y mientras no lo respondas la build se queda en Missing Compliance y tus testers no la pueden instalar. Con la clave en el Info.plist, Apple lee la respuesta al procesar la build y te salta esas preguntas.
Cifrado exento vs. no exento: ¿NO o YES?
Apple define los dos valores así:
NO(false): tu app, incluidas las librerías de terceros que enlaza, no usa cifrado, o solo usa formas de cifrado exentas de los requisitos de documentación.YES(true): tu app usa cifrado no exento.
La pista más útil que da Apple: por lo general, el cifrado que trae el sistema operativo, por ejemplo hacer conexiones HTTPS con URLSession, está exento de subir documentación. El cifrado propietario, el que escribes o incluyes tú, normalmente no lo está.
En la práctica, muchas apps indie caen en NO: llaman a su API por HTTPS, usan Firebase o un backend propio por TLS, guardan datos en el Keychain y venden suscripciones con StoreKit. En cambio, revisa con calma si tu app:
- Cifra por su cuenta mensajes, archivos o notas (por ejemplo, chat con cifrado de extremo a extremo hecho por ti o por una librería).
- Incluye una librería criptográfica propia o de terceros fuera del sistema.
- Ofrece VPN, almacenamiento seguro o comunicaciones seguras como función principal.
Ojo con una confusión común: en el cuestionario, «¿tu app usa cifrado?» no es lo mismo que la clave. Una app que usa HTTPS sí usa cifrado; lo que importa es si ese cifrado califica para la exención. Apple insiste en que interpretar bien la normativa es responsabilidad tuya, y que respondes por cualquier exención mal declarada. Si tienes dudas reales, consulta las reglas de exportación de la BIS (Bureau of Industry and Security) o a un asesor.
Qué documentación pide Apple según tu cifrado
La ayuda de App Store Connect lo resume en esta tabla:
| Cifrado que usa tu app | Documentación en App Store Connect |
|---|---|
| Solo el cifrado incluido en el sistema operativo de Apple | Ninguna |
| Un algoritmo estándar de la industria que no viene con el sistema | Declaración de cifrado francesa (solo si distribuyes en Francia) |
| Algoritmos propietarios no aceptados por organismos de estándares (IEEE, IETF, ITU…) | CCATS de EE. UU. y declaración de cifrado francesa (si distribuyes en Francia) |
Dos detalles más de la documentación oficial:
- Francia controla por su cuenta la importación y exportación de apps con cifrado (sobre todo almacenamiento seguro, comunicaciones seguras y antivirus). Las apps bancarias y médicas están entre las exenciones. Si no vas a publicar en Francia, esa declaración no aplica.
- Si tu app usa formas de cifrado exentas, puede que igual debas enviar un informe anual de autoclasificación (annual self-classification report) al gobierno de EE. UU. Si usas cifrado no exento y entregas la documentación a Apple, ese informe no es necesario. La BIS explica cómo presentarlo en su sitio.
Cómo resolver Missing Compliance paso a paso
1. Responde el cuestionario para la build actual
Necesitas el rol Account Holder, Admin o App Manager.
- En App Store Connect, abre Apps y elige tu app.
- Ve a la pestaña TestFlight (o Distribution) y haz clic en Manage junto a la build con el aviso.
- Responde las preguntas sobre el uso de cifrado y los países donde la vas a distribuir.
Si las respuestas indican que no necesitas documentación, la build queda lista para probar. Si quieres el paso a paso de los demás estados (Processing, Expired, sin grupo), revisa nuestra guía de build que no aparece en TestFlight.
2. Agrega la clave al Info.plist para no repetirlo
Para que la siguiente build no vuelva a quedar bloqueada, añade la clave con el valor que te dio el cuestionario:
<key>ITSAppUsesNonExemptEncryption</key>
<false/>
Dónde va según tu herramienta:
| Herramienta | Archivo | Cómo |
|---|---|---|
| Xcode (Swift/SwiftUI) | Info.plist del target | Pestaña Info → App Uses Non-Exempt Encryption = NO |
| Flutter | ios/Runner/Info.plist | Pega el bloque XML dentro del <dict> principal |
| React Native | ios/<TuApp>/Info.plist | Igual que en Xcode |
| Expo (EAS Build) | app.json / app.config.js | "ios": { "config": { "usesNonExemptEncryption": false } } |
En Expo, ios.config.usesNonExemptEncryption escribe la clave en el Info.plist de la build. Si publicas con Flutter, en la guía para subir una app Flutter a App Store verás esta clave junto con los textos de permisos.
Después, incrementa el número de build, vuelve a archivar y sube. La build nueva ya no debería pedir el cuestionario.
3. Si necesitas documentación, súbela antes de enviar a revisión
- En tu app, en la barra lateral, entra a App Information.
- Junto a App Encryption Documentation, haz clic en + y responde las preguntas.
- Cuando lo pida, elige el archivo con Choose File y haz clic en Save.
Apple recomienda completar antes la descripción de la app y la disponibilidad por países; sin eso no puede evaluar si los documentos son suficientes. Según la ayuda oficial, con información completa la revisión tarda aproximadamente dos días hábiles. Haz esto antes de mandar la build a App Review o a la revisión beta de TestFlight, por ejemplo antes de abrir la prueba externa de TestFlight.
4. Usa el código de aprobación en Xcode
Cuando Apple aprueba la documentación, te da un valor que verás junto al documento aprobado en App Encryption Documentation. Ese valor va en otra clave del Info.plist, ITSEncryptionExportComplianceCode, junto con ITSAppUsesNonExemptEncryption en YES:
<key>ITSAppUsesNonExemptEncryption</key>
<true/>
<key>ITSEncryptionExportComplianceCode</key>
<string>TU_CODIGO_DE_APPLE</string>
Así las siguientes versiones tampoco te pedirán el cuestionario.
Errores comunes
- Poner
NOsin revisar las librerías. La definición de Apple incluye el código de terceros que enlazas. Revisa SDK de chat, bases de datos cifradas o VPN. - Creer que no aplica porque tu empresa no está en EE. UU. La subida pasa por servidores de Apple en EE. UU.; la regla es la misma para todos.
- Agregar la clave y subir la misma build. El cambio solo cuenta en una build nueva; la que ya está en Missing Compliance se resuelve con Manage.
- Dejarlo para el final. Si necesitas documentación, súmale unos dos días hábiles al plan de lanzamiento. Inclúyelo en tu checklist junto con privacidad y clasificación por edad.
Preguntas frecuentes
¿ITSAppUsesNonExemptEncryption debe ir en false?
Si tu app solo usa el cifrado del sistema (por ejemplo HTTPS con URLSession) o no usa cifrado, Apple indica NO/false. Si usa cifrado propietario o no exento, va en YES y necesitas documentación.
¿Usar HTTPS significa que mi app usa cifrado no exento?
No necesariamente. Apple indica que el cifrado integrado en el sistema, como las conexiones HTTPS con URLSession, por lo general está exento de subir documentación.
¿Qué pasa si no agrego la clave?
Nada grave, pero App Store Connect te hará el cuestionario en cada versión y la build quedará en Missing Compliance hasta que respondas.
¿Cuánto tarda Apple en revisar la documentación de cifrado?
Con información completa, Apple espera revisarla en unos dos días hábiles.
¿Dónde veo la documentación aprobada?
En App Information → App Encryption Documentation, junto con el código que va en ITSEncryptionExportComplianceCode. Si aún te pierdes en el panel, empieza por qué es App Store Connect y para qué sirve.
Deja lista la ficha mientras se procesa tu build
Con el cumplimiento de exportación resuelto, el siguiente bloqueo suele ser la ficha. En AppConsol preparas gratis las capturas para iPhone y iPad, el ícono y la política de privacidad que pide la revisión de Apple. Pruébalo hoy y envía tu app con todo listo.
Sigue aprendiendo
11 de noviembre de 2026
RevenueCat en Flutter: suscripciones en Android e iOS paso a paso
1 de noviembre de 2026
Bundle ID en iOS: qué es, cómo crearlo en App Store Connect y errores comunes
28 de octubre de 2026
Privacy manifest en iOS: cómo crear PrivacyInfo.xcprivacy y corregir ITMS-91053 e ITMS-91061
9 de septiembre de 2026
Política de privacidad para App Store (iOS): requisitos y URL en App Store Connect
19 de noviembre de 2026
TestFlight feedback: cómo ver capturas, comentarios y crashes de tus testers