Play Integrity API: qué es, configuración y veredictos
La Play Integrity API comprueba que una petición viene de tu app original, instalada desde Google Play, en un dispositivo certificado. Cómo habilitarla en Cloud, vincularla en Protegido con Play, pedir un token estándar y leer los veredictos en el backend.
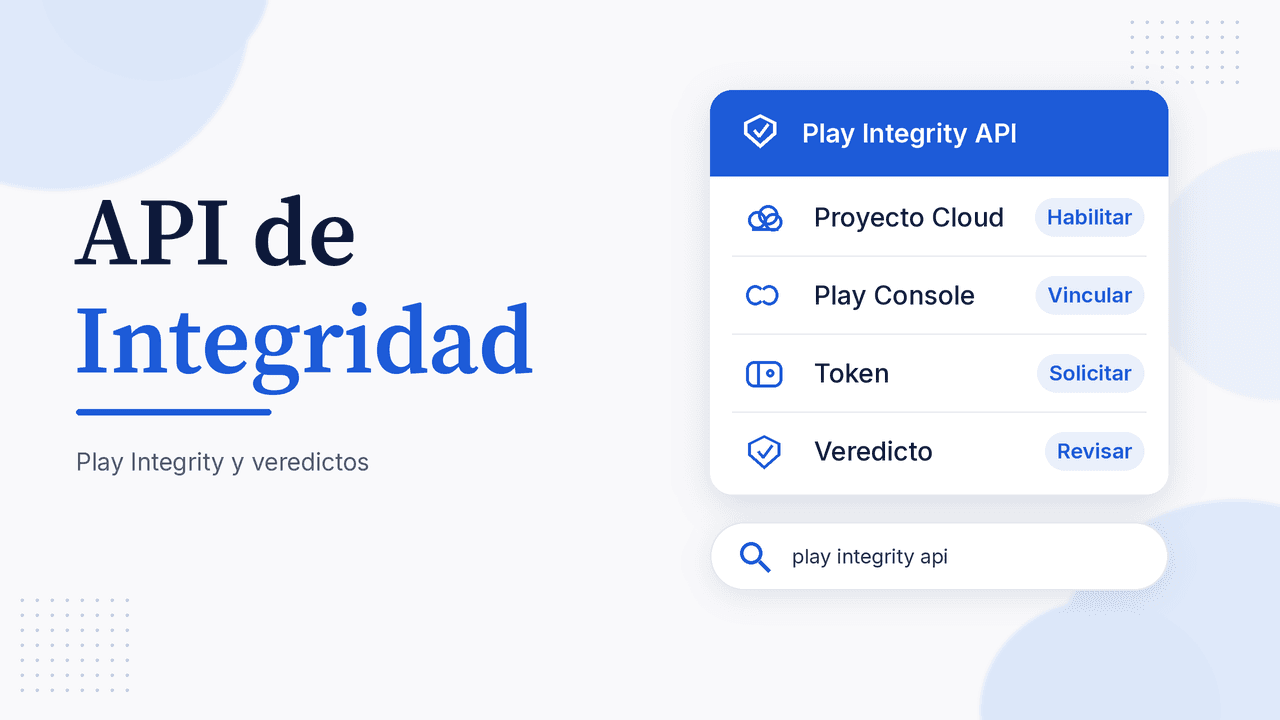
La Play Integrity API te permite comprobar que una acción del usuario o una petición a tu servidor vienen de tu app original, instalada por Google Play, y que se ejecutan en un dispositivo Android original y certificado. Esta guía ES-CO resume el flujo actual: habilitar la API en un proyecto de Google Cloud, vincularlo en Google Play Console (Protegido con Play), pedir un token con una solicitud estándar y decidir en tu backend —nunca solo en el cliente.
No es un antivirus ni una garantía de que el dispositivo sea «seguro». Úsala con autenticación, límites de tasa y validación en el servidor: Google recomienda no convertirla en tu único mecanismo antiabuso.
Qué es la Play Integrity API
La descripción general oficial (20 de abril de 2026, es-419) documenta tres veredictos principales:
accountDetails: si el usuario instaló o pagó la app o el juego en Google Play (LICENSED,UNLICENSEDoUNEVALUATED).appIntegrity: si interactúas con el binario sin modificar que Google Play reconoce (PLAY_RECOGNIZED,UNRECOGNIZED_VERSIONoUNEVALUATED). Se compara el certificado que distribuye Play, de modo que encaja con la firma de apps de Google Play.deviceIntegrity: si la app corre en un dispositivo Android original certificado o en Google Play Juegos para PC (MEETS_DEVICE_INTEGRITYpor defecto). Si no se cumple ningún criterio, el campo puede ir vacío: indicios de ataque, sistema vulnerado (p. ej. permisos de administrador) o un emulador que no pasa las comprobaciones.
Vinculando el proyecto de Cloud puedes activar señales extra: MEETS_STRONG_INTEGRITY (en Android 13 o posterior implica parches recientes), MEETS_BASIC_INTEGRITY, el riesgo de acceso de otras apps (captura, superposiciones o control; se excluyen servicios de accesibilidad verificados), Play Protect, la actividad reciente y deviceRecall (beta). Los cambios se aplican de inmediato, también en producción.
La descripción general incluye una sección para completar el formulario de Seguridad de los datos.
Hay una cuota diaria predeterminada de 10.000 solicitudes de tokens (compartida entre clásicas y preparaciones estándar) y 10.000 desencriptaciones en los servidores de Google, ligadas al número del proyecto de Cloud. El aumento (hasta una semana) solo aplica si el proyecto está vinculado.
Solicitudes estándar o clásicas
Las solicitudes estándar se hacen a pedido, con latencia de cientos de milisegundos de media, y delegan a Play la mitigación de ciertos ataques (incluidos los de repetición). Antes debes preparar el proveedor: suele tardar unos segundos (la mayoría, menos de 10 s) y cada instancia puede prepararlo hasta 5 veces por minuto. Si caduca (INTEGRITY_TOKEN_PROVIDER_INVALID), pide uno nuevo.
Las solicitudes clásicas tardan unos segundos, gastan más datos y batería y tú mitigas ciertos ataques con un nonce del servidor. Úsalas poco, en acciones muy sensibles. Si pensabas cachear un veredicto clásico, Google indica que hagas una solicitud estándar.
Para la biblioteca v1.4.0 o posterior (la guía de configuración consultada el 8 de noviembre de 2026 publica integrity:1.6.0), la tabla oficial fija Android 6.0 (API 23) como mínimo. La página de solicitudes estándar aún menciona API 21 al inicio: usa el minSdkVersion de la biblioteca que integres.
En las estándar proteges la acción con requestHash (máximo 500 bytes): un resumen —por ejemplo SHA-256— de los parámetros relevantes. Sin ese campo el token queda ligado al dispositivo, no a esta petición. No pongas secretos en texto plano. En las clásicas el análogo es el nonce. No reutilices veredictos en caché.
Cómo configurar la Play Integrity API
La guía oficial de configuración (17 de octubre de 2026, es-419) exige un proyecto de Google Cloud. Vincularlo en Play Console abre opciones extra, pruebas, informes y la subida de cuota (máximo cinco proyectos).
1. Habilitar la API en Google Cloud
En Google Cloud Console crea o reutiliza un proyecto. Ve a APIs y servicios → Habilitar las APIs y los servicios, busca Play Integrity API y pulsa Habilitar. También puedes vincular el proyecto desde Play Console: la API se habilita sola.
2. Vincular el proyecto en Play Console
- Abre Play Console y selecciona la app.
- Ve a Protegido con Play.
- Junto a API de Play Integrity, pulsa Comenzar.
- Pulsa Vincular proyecto de Cloud y elige el proyecto.
Esa es la ruta de la guía oficial. Firebase App Check (7 de abril de 2026) todavía habla de Versión → Integridad de la app. Si no ves una de las dos, busca «Play Integrity». Para vincular el mismo proyecto que en Firebase debes ser propietario (un grupo con ese rol no basta).
Ahí puedes pulsar Administrar → Cambia las respuestas para activar etiquetas opcionales. En solicitudes clásicas, Google recomienda que administre la encriptación. Si gestionas tus propias claves, nunca las expongas en la app cliente.
3. Integrar, pedir el token y decodificarlo
En Kotlin o Java añade implementation 'com.google.android.play:integrity:1.6.0' al build.gradle (confirma la versión vigente).
- Preparar el proveedor al arrancar o en segundo plano —no en el tap que necesita la respuesta—: un
StandardIntegrityManager, unPrepareIntegrityTokenRequestcon el número de proyecto de Cloud yprepareIntegrityToken(). - Pedir el token a pedido: calcula el
requestHash, llama arequest()y envía el token opaco a tu backend con la petición original.
El backend crea una cuenta de servicio en el proyecto vinculado, obtiene un acceso con el alcance playintegrity y llama a playintegrity.googleapis.com/v1/NOMBRE_DEL_PAQUETE:decodeIntegrityToken. Si desencriptas el mismo token muchas veces, Google vacía o pone en UNEVALUATED los campos. La decisión la toma el servidor: un APK modificado puede saltarse cualquier comprobación que dejes solo en el cliente.
4. Leer los veredictos por niveles
Antes de mirar el dispositivo, comprueba:
requestDetails: que el paquete y elrequestHash(o elnonce) coincidan y que el token no sea demasiado antiguo.appIntegrity:PLAY_RECOGNIZEDconfirma paquete y certificado iguales a los de Play.accountDetails:LICENSEDconfirma instalación o actualización desde Play. AnteUNLICENSEDpuedes ofrecer el diálogoGET_LICENSED.
Con las etiquetas opcionales, un dispositivo puede devolver varias a la vez. En Android 13 o posterior, MEETS_STRONG_INTEGRITY es el nivel más alto (parche reciente); luego MEETS_DEVICE_INTEGRITY y MEETS_BASIC_INTEGRITY. En Android 12 o anterior, MEETS_STRONG_INTEGRITY no exige un parche reciente: mira también deviceAttributes.sdkVersion. Responde por niveles (permitir, limitar, retar o rechazar) en lugar de exigir siempre el sello más fuerte.
No bloquees el primer día: Google sugiere implementar primero sin aplicación forzosa, ver qué devuelve tu base real y estimar el impacto.
Play Integrity API y Firebase App Check
No son lo mismo. La Play Integrity API te da el token y tú interpretas los veredictos. Firebase App Check puede usar Play Integrity como proveedor para proteger Firebase: al forzar la verificación se rechazan las peticiones sin un token válido de App Check.
Firebase pide vincular el mismo proyecto de Cloud, registrar la app en App Check con la huella SHA-256 del certificado de firma y añadir com.google.firebase:firebase-appcheck-playintegrity. El TTL predeterminado es de 1 hora (entre 30 minutos y 7 días). Supervisa las métricas antes de forzar y, en emuladores o CI, usa el proveedor de depuración.
Preguntas frecuentes
Estas preguntas salen de long-tails reales del autocompletado de Google (8 de noviembre de 2026, tarde). No se obtuvo el recuadro «Otras preguntas» / People Also Ask.
¿Qué es un «Play Integrity API checker»?
Es el long-tail más frecuente: apps de terceros que muestran las etiquetas en un teléfono. No son la herramienta oficial de integración ni un paso de Play Console.
¿La Play Integrity API tiene un precio?
Las páginas oficiales consultadas no publican un precio en dinero para el uso básico. Sí hay una cuota diaria de 10.000 tokens y 10.000 desencriptaciones, ampliable con un formulario si el proyecto está vinculado. deviceRecall (beta) podría tener precios por uso a gran escala tras el lanzamiento general; Google no publica una cifra.
¿Play Integrity API o Firebase App Check?
Si necesitas los veredictos completos y una política propia, integra la API y decide en tu backend. Si tu riesgo principal es proteger Firebase, suele bastar el proveedor de App Check. En ningún caso evalúes el veredicto solo dentro del APK.
¿La Play Integrity API detecta root?
No se presenta como un «detector de root». Un deviceIntegrity vacío puede indicar ataque, un sistema vulnerado o un entorno que no es un dispositivo físico certificado, además de fallos técnicos o requisitos omitidos (UNEVALUATED). Eso no prueba por sí solo que el usuario haga trampa: responde por niveles.
¿Funciona con Flutter o React Native?
Los pasos de Cloud y Play Console son los mismos. Google documenta bibliotecas para Kotlin/Java, Unity, Unreal y nativo. En Flutter o React Native integra por el lado Android (un plugin mantenido o código nativo) y decodifica siempre en el backend.
Cuando la integridad esté lista, sigue haciendo falta una ficha clara, capturas y una política coherente con Seguridad de los datos. Prueba AppConsol: crea tu cuenta gratis y genera la política de privacidad mientras tu servidor decide con los veredictos.
Sigue aprendiendo
11 de noviembre de 2026
Fastlane en Flutter: publica en Google Play y TestFlight paso a paso
8 de noviembre de 2026
API de Google Play Console: acceso, cuenta de servicio y si no aparece
19 de octubre de 2026
Cómo actualizar mi app en Google Play Console paso a paso (2026)
21 de noviembre de 2026
Códigos promocionales en App Store Connect y Google Play: guía 2026
20 de noviembre de 2026
Estadísticas de Google Play Console: cómo ver descargas, usuarios y reportes